Les avantages de l’adoption du Zero Trust à travers le prisme des frameworks MITRE ATT&CK et D3FEND
Par Mudit Tyagi et Ken Arora
Les cyberattaquants analysent les réseaux et les applications des organisations qu’ils ciblent — leur surface d’attaque numérique — afin d’élaborer des attaques en plusieurs étapes faisant appel à diverses techniques et procédures qui exploitent des vulnérabilités connues et zero-day. Dans ce document, nous examinons plusieurs catégories de menaces contre lesquelles les entreprises doivent se protéger et soulignons comment les principes du zero trust peuvent accroître les chances de limiter les dommages causés par les activités des adversaires. Nous présentons ensuite brièvement les tactiques, techniques et procédures des attaquants, codifiées dans le référentiel MITRE ATT&CK. Enfin, nous abordons le référentiel MITRE D3FEND et établissons une correspondance entre celui-ci et les principes du zero trust.
Qu’est-ce que la surface d’attaque ?
Dans le glossaire de son Centre de ressources sur la sécurité informatique (CSRC), le National Institute of Standards and Technology (NIST) donne une définition abstraite de la « surface d’attaque » : « l’ensemble des points situés à la frontière d’un système, d’un élément de système ou d’un environnement, par lesquels un attaquant peut tenter de s’introduire, de produire un effet ou d’extraire des données de ce système, de cet élément de système ou de cet environnement ».
Une autre façon d’envisager la « surface d’attaque » consiste à prendre en compte toutes les vulnérabilités connues et inconnues qui se cachent dans les différents composants de l’environnement numérique. Voici une liste non exhaustive de ces composants :
- Ressources physiques et virtuelles de réseau, de calcul et de stockage
- Hyperviseurs, machines virtuelles, systèmes d’orchestration de conteneurs, maillages de services
- Logiciels exécutés sur ces actifs, tels que les micrologiciels, les systèmes d’exploitation, les logiciels de gestion de bases de données et les logiciels applicatifs
- Dépôts d’images de conteneurs, dépôts d’images de machines virtuelles, dépôts de code
- API internes et externes, points de terminaison de microservices, portails d’applications
- Services externes à l’environnement local, mais utilisées localement, telles que les services de validation d’identité, les serveurs de temps et le stockage de données à distance
- Référentiels d’identités, bases de données de comptes utilisateurs, référentiels de données métier
Comprendre les catégories de menaces
Pour réduire au minimum les risques pour leur activité, les organisations doivent protéger leurs propres actifs numériques et leur propriété intellectuelle, ainsi que la vie privée de leurs clients et de leurs employés, tout en respectant l’ensemble des exigences réglementaires. Elles doivent également veiller à ce que les processus métier et les expériences numériques restent disponibles et fiables. Pour relever ce défi, elles doivent appliquer les principes du modèle Zero Trust : utiliser le principe du moindre privilège, vérifier explicitement, évaluer en continu et partir du principe qu’une compromission est possible.1 Ce faisant, les organisations peuvent faire face à différentes catégories de menaces, comme indiqué dans les sections suivantes.
MENACES PESANT SUR LES DONNÉES
Les données sont le moteur des entreprises numériques modernes. Les cybercriminels ont donc tout intérêt, sur le plan financier, à s’attaquer aux données d’une organisation. Une fois volées, celles-ci peuvent être vendues sur le dark web et utilisées par d’autres acteurs pour nuire davantage à leur propriétaire. Une organisation peut également être victime d’un rançongiciel, par lequel les cybercriminels rendent ses données indisponibles, soit en les chiffrant sur place, soit en les supprimant entièrement de son infrastructure. Ils peuvent alors exiger de la victime le paiement d’une « rançon » en échange de la restauration des données. Une troisième catégorie d’attaques visant les données, menée par des acteurs dont le seul objectif est de nuire, consiste à les altérer subtilement, perturbant ainsi les processus métier et les expériences numériques qui en dépendent.
Fuite de données
Une fuite de données, ou violation de données, se produit lorsqu’un acteur malveillant accède à des informations confidentielles sans le consentement de leur propriétaire. Outre les atteintes à la propriété intellectuelle, ces attaques nuisent souvent à l’image de marque et entraînent une perte de confiance. La loi impose aux organisations victimes d’une violation de signaler toute perte de données contenant des informations permettant d’identifier une personne. Les techniques d’hameçonnage, l’exploitation de vulnérabilités dans les applications accessibles au public et la compromission de la chaîne d’approvisionnement sont autant de méthodes couramment utilisées pour infiltrer l’environnement numérique dans lequel les données sont stockées.
Un exemple récent notable est l’attaque de la chaîne d’approvisionnement de SolarWinds,2 que des acteurs malveillants ont utilisée pour infiltrer des milliers d’entreprises et d’organismes gouvernementaux. Cet accès initial a servi de tremplin aux étapes ultérieures de l’attaque en établissant une présence persistante dans l’infrastructure numérique, permettant ainsi des déplacements latéraux entre plusieurs applications et réseaux des victimes. En définitive, ces tactiques ont permis à l’attaquant d’atteindre ses objectifs finaux : compromettre des identifiants et des mots de passe, puis exfiltrer les données de la victime.
Rançongiciel
Une autre forme d’attaque visant les données est l’attaque par « rançongiciel », au cours de laquelle des pirates déploient un logiciel malveillant afin de perturber, voire de bloquer entièrement, des processus métier essentiels. Le plus souvent, des données cruciales pour l’entreprise sont chiffrées ou supprimées, ce qui perturbe des flux de travail critiques. Dans certains cas, les données du référentiel d’authentification des identités sont également chiffrées ou supprimées, empêchant ainsi totalement les utilisateurs légitimes d’accéder au système. Ce n’est qu’après réception de la « rançon » que les attaquants rétablissent l’accès au système ou déchiffrent les données. En mai 2021, une attaque par rançongiciel a paralysé Colonial Pipeline,3 qui achemine de l’essence et du carburéacteur vers le sud-est des États-Unis.
Corruption silencieuse des données
Certains adversaires adoptent une approche plus subtile dans leurs attaques contre les données. Plutôt que d’exfiltrer les données ou de les rendre indisponibles, ces attaquants chevronnés apportent un petit nombre de modifications soigneusement ciblées aux données in situ de l’organisation victime, puis en tirent profit par l’intermédiaire des processus habituels de l’application destinés aux utilisateurs externes. Ils peuvent, par exemple, augmenter la proportion de sièges d’avion proposés à prix réduit, manipuler une base de données de gestion des stocks pour faire croire qu’un nombre plus ou moins important d’articles est disponible à la vente, ou ajouter un code de réduction spécial sur un site de commerce en ligne. Souvent difficiles à détecter avant que le mal ne soit fait, ces modifications « furtives » exploitent les propres processus métier de la victime afin de générer un bénéfice pour l’attaquant.
MENACES PESANT SUR LES RESSOURCES D’INFRASTRUCTURE
Les pirates informatiques lancent des attaques qui accaparent les ressources de l’infrastructure réseau et informatique, au point de paralyser les processus métier ou d’en dégrader l’efficacité. Les objectifs de ces attaques sont variés : nuire à l’image de marque de l’organisation ciblée, extorquer de l’argent ou obtenir un résultat commercial précis, comme rendre indisponible la vente de billets en ligne. En outre, les attaquants chevronnés utilisent souvent ce type d’attaque comme écran de fumée pendant qu’ils exécutent d’autres étapes d’une attaque simultanée plus sophistiquée.
DDoS
Les attaquants utilisent des botnets pour diriger le trafic malveillant vers les ressources de la cible afin de lancer des attaques par déni de service distribué (DDoS). Les attaques DDoS volumétriques inondent le réseau de la cible de trafic, consommant ainsi toute la bande passante disponible. Les attaques DDoS par protocole envoient un trafic spécialement conçu pour saturer les tables de connexion des équipements réseau avec état, tels que les pare-feu, entraînant ainsi le rejet des connexions légitimes. Les attaques DDoS applicatives consomment les ressources des serveurs au moyen de requêtes illégitimes.
Vol de ressources processeur
Les attaquants peuvent accéder sans autorisation à des ressources informatiques afin d’effectuer des calculs pour leur propre compte, dont les résultats sont ensuite transmis à un serveur de commande et de contrôle. Cette pratique vise le plus souvent à exécuter du code de minage de cryptomonnaies en arrière-plan, à l’insu du propriétaire de l’ordinateur. L’hameçonnage et les téléchargements furtifs sont des méthodes couramment utilisées pour déployer ce type de code sur les ordinateurs. Les pirates informatiques utilisent la tactique de mouvement latéral de MITRE ATT&CK pour accroître la capacité de calcul détournée, ainsi que la tactique de persistance pour continuer à exécuter des calculs non autorisés.
MENACES POUR LES ENTREPRISES
Des acteurs malveillants nuisent aux organisations en détournant un processus ou une expérience utilisateur conçus à des fins légitimes. Ces menaces peuvent entraîner une perte de chiffre d’affaires, ternir l’image de marque et augmenter les coûts opérationnels liés à la lutte contre la fraude.
Épuisement des ressources de l’entreprise
Les pirates informatiques, motivés par l’appât du gain, détournent des processus commerciaux légitimes pour nuire aux organisations. Par exemple, ils peuvent recourir à l’automatisation pour acheter un grand nombre de billets pour un événement populaire, empêchant ainsi d’autres personnes d’en acheter, puis les revendre à un prix plus élevé.
Informatique décisionnelle
Les informations commerciales peuvent être extraites du site web public d’une organisation ou dérobées dans ses systèmes internes, puis utilisées de manière à lui porter préjudice. Par exemple, un concurrent peut extraire des informations tarifaires et baisser ses propres prix afin de détourner les clients.
Attaques contre la marque
Les pirates informatiques peuvent modifier le contenu d’un site web accessible au public et le défigurer afin de nuire à l’image d’une organisation. Ils peuvent également en altérer le contenu afin de fournir des informations erronées aux utilisateurs du site.
Fraude commerciale
Les fraudeurs trouvent des moyens d’effectuer des transactions financières au nom d’autres utilisateurs afin d’en tirer profit. Ils utilisent des identifiants volés pour prendre le contrôle d’un compte ou incitent des utilisateurs peu méfiants à se rendre sur un site qui ressemble à celui qu’ils utilisent habituellement afin de leur soutirer leurs identifiants de connexion. Ce type de fraude est généralement commis sur des sites de commerce électronique ou des portails d’établissements financiers. Pendant la pandémie de COVID-19, de nombreux fraudeurs se sont livrés à la fraude aux allocations chômage : ils ont déposé des demandes frauduleuses en usurpant des identités et ont détourné les prestations à leur profit.4
Cadre MITRE ATT&CK
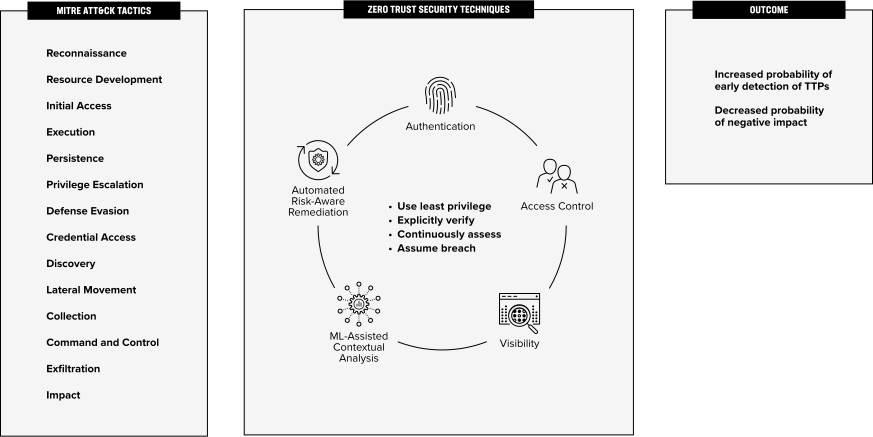
Un adversaire persistant qui lance une attaque contre une organisation fait preuve de patience, d’organisation et d’un haut niveau de compétence. Pour causer des dommages, l’attaquant doit atteindre plusieurs objectifs tactiques, tels que recueillir des renseignements, obtenir un accès initial, établir une tête de pont, voler des informations, exfiltrer des données, entre autres. Le référentiel MITRE ATT&CK5 répertorie les objectifs tactiques, les techniques permettant de les atteindre et les procédures servant à mettre en œuvre ces techniques. Les défenseurs peuvent utiliser ce référentiel pour décomposer toute attaque en un ensemble de tactiques, techniques et procédures (TTP), consultables sur le site du référentiel MITRE ATT&CK (https://attack.mitre.org/matrices/enterprise). Nous constatons que, pour chaque tactique et les techniques qui lui sont associées, le respect des principes de confiance zéro dans l’ensemble de l’environnement numérique réduit les chances de réussite de l’attaquant et augmente la probabilité de détecter rapidement son activité, comme l’illustre la figure 1.
Le framework MITRE D3FEND respecte les principes du Zero Trust
Le framework D3FEND propose une base de connaissances sur les contre-mesures ainsi qu’un graphe de connaissances qui « contient des types et des relations sémantiquement rigoureux définissant à la fois les concepts clés du domaine des contre-mesures de cybersécurité et les relations nécessaires pour relier ces concepts entre eux ».7 Ce framework aide les professionnels de la sécurité à déterminer les capacités nécessaires pour se défendre contre les menaces propres à leur environnement numérique.
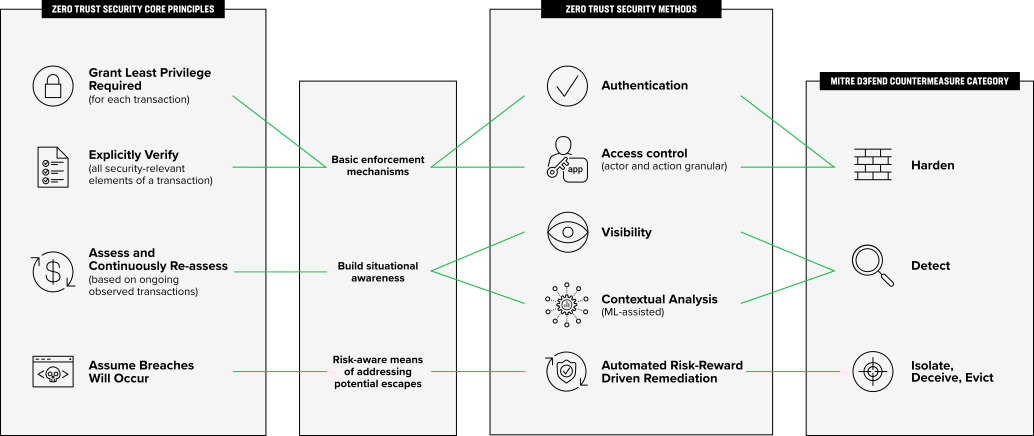
En outre, il est possible d’appréhender le risque de sécurité sous l’angle du niveau de préparation face aux différentes tactiques, techniques et procédures (TTP) répertoriées dans le référentiel MITRE ATT&CK, en évaluant la capacité à mettre en œuvre les contre-mesures pertinentes recensées dans le référentiel D3FEND. Le lien entre ces deux référentiels repose sur l’abstraction d’« artefact numérique ». Lorsque des attaquants emploient un ensemble de TTP pour mener leur attaque, leur activité produit des artefacts numériques observables. Le référentiel D3FEND aide les professionnels à déterminer précisément comment rechercher les artefacts numériques produits par l’activité de l’adversaire et à élaborer un plan de défense opérationnel.
Nous constatons que les catégories de contre-mesures MITRE D3FEND correspondent parfaitement aux techniques de sécurité Zero Trust fondées sur les principes du Zero Trust, comme l’illustre la figure 2.
Conclusion
Les applications et expériences numériques actuelles sont portées par la volonté des entreprises d’offrir des interactions plus riches à un éventail plus large de clients cibles, qu’il s’agisse d’utilisateurs humains ou d’appareils intelligents, dans le contexte plus vaste d’un écosystème d’entreprises numériques interconnectées répondant aux besoins d’une main-d’œuvre et d’une clientèle toujours plus mobiles. Parallèlement, la nécessité d’accroître sans cesse l’agilité et l’efficacité des entreprises a conduit les architectures applicatives à recourir beaucoup plus largement aux composants open source et SaaS. Par conséquent, les applications centrales dépendent aujourd’hui d’une infrastructure plus profonde et moins maîtrisée que jamais. Les exigences actuelles des entreprises ont complexifié les architectures applicatives, élargissant et dynamisant ainsi la surface d’attaque, désormais exploitée par des adversaires sophistiqués, mieux financés et plus déterminés que jamais.
Le framework MITRE ATT&CK propose une nomenclature structurée des tactiques, techniques et procédures utilisées par les acteurs malveillants pour élaborer des attaques complexes. Le framework MITRE D3FEND définit un graphe de connaissances des contre-mesures que les organisations peuvent utiliser pour détecter les artefacts numériques observables produits par les TTP employées lors d’une attaque. Les contre-mesures MITRE D3FEND peuvent être associées à différents principes du zero trust, et le respect de ces principes renforce l’efficacité du mécanisme spécifique de mise en œuvre de la contre-mesure.
Ressources
1 https://www.f5.com/services/resources/white-papers/why-zero-trust-matters-for-more-than-just-access
2 https://en.wikipedia.org/wiki/2020_United_States_federal_government_data_breach
3 https://en.wikipedia.org/wiki/Colonial_Pipeline_ransomware_attack
4 https://www.f5.com/company/blog/unemployment-fraud-covid-19
5 https://attack.mitre.org/matrices/enterprise