Résilience opérationnelle numérique
Disponibilité des services, cyberrésilience et reprise après incident pour des services financiers accessibles en continu dans les environnements multicloud hybrides
Résilience opérationnelle pour les services financiers
Les exigences en matière de Digital sovereignty et les réglementations telles que DORA, NYDFS 500 et APRA CPS 230 ont renforcé les attentes en matière de résilience opérationnelle, obligeant les établissements financiers à démontrer en permanence la disponibilité de leurs services, leur cyberrésilience et leur capacité à rétablir rapidement leurs activités après un incident. La plateforme de mise à disposition et de sécurité des applications (ADSP) de F5 assure une sécurité en profondeur pour les charges de travail dans les environnements hybrides et multicloud, répond aux exigences de Digital sovereignty et réduit le risque de concentration.
Impact des interruptions de service sur le chiffre d’affaires réduit au minimum
Assurez la disponibilité des paiements, des systèmes bancaires centraux et des canaux numériques lors des interruptions de service cloud et des défaillances d’infrastructure grâce à des architectures actives-actives, à un routage intelligent du trafic et à un basculement automatisé entre centres de données, régions et clouds
Réduction du risque de concentration
F5 ADSP permet de mettre en place des architectures hybrides et multicloud qui éliminent la dépendance à un fournisseur unique et garantissent la disponibilité des infrastructures critiques des banques et des services financiers en cas de défaillance d’un fournisseur.
Une sécurité résiliente
Des contrôles de sécurité basés sur l’IA qui s’adaptent à l’évolution des cybermenaces, une visibilité unifiée et la journalisation réduisent le délai moyen de rétablissement et facilitent le respect des exigences de déclaration des incidents.
Conformité réglementaire
Les réglementations telles que DORA, NYDFS 500 et APRA CPS 230 exigent des établissements financiers qu’ils démontrent leur résilience opérationnelle. F5 ADSP fournit le plan de contrôle et la piste d’audit qui simplifient la mise en conformité avec DORA et les déclarations réglementaires.
F5 ADSP assure la résilience opérationnelle numérique
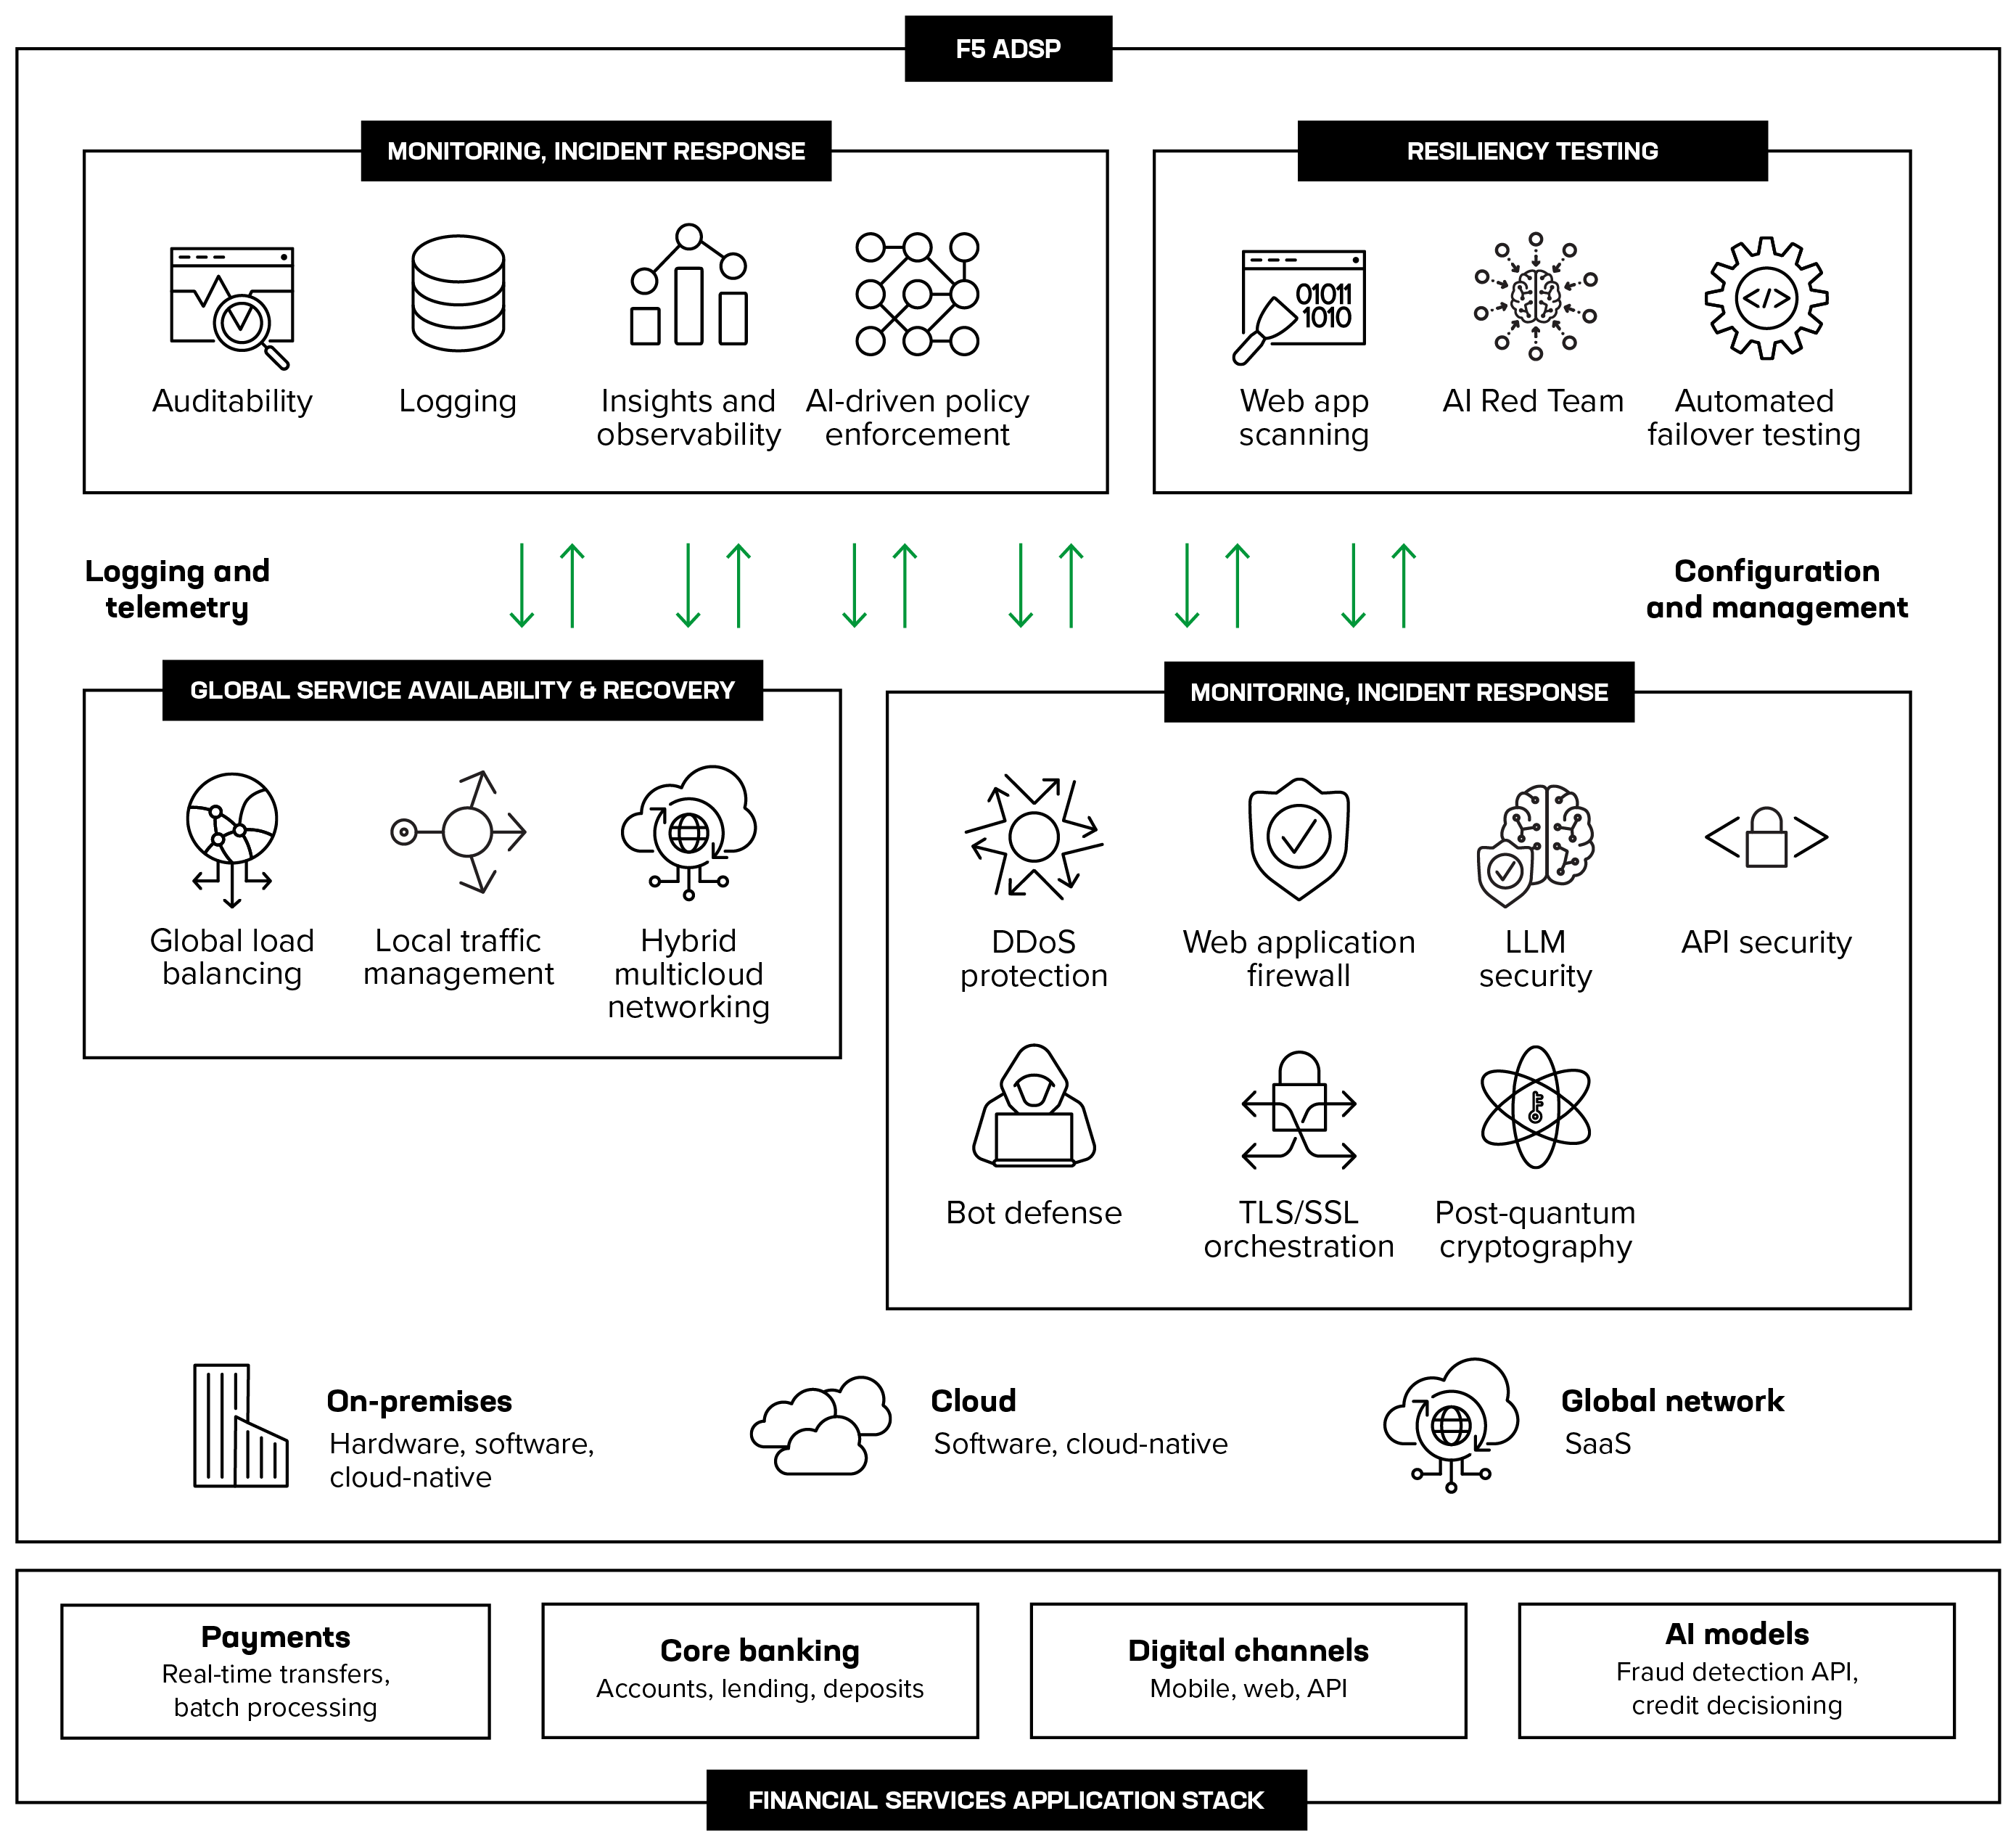
Assurez la disponibilité et la sécurité des services financiers critiques
F5 ADSP assure la mise à disposition et la sécurité des applications de services financiers critiques dans les environnements sur site, de cloud privé et de cloud public, éliminant ainsi le risque de concentration et garantissant une résilience continue.
Découvrez l’architecture de référence pour la mise à disposition d’applications d’entreprise ›
Comment F5 vous accompagne
Disponibilité et rétablissement du service
Haute disponibilité pour les services financiers critiques
Les architectures actives-actives, associées à un routage intelligent du trafic et à un basculement automatique dans les environnements multicloud hybrides, assurent la disponibilité des paiements, des systèmes bancaires centraux et des canaux numériques en cas de perturbation.
Équilibrage global de la charge des serveurs
Garantissez la disponibilité des services financiers en cas de panne régionale
Gestion intelligente du trafic
Optimisez la répartition du trafic pour maintenir la disponibilité des applications de services financiers critiques
Mise en réseau multicloud hybride
Connectez en toute sécurité vos applications et services entre plusieurs clouds, vos infrastructures sur site et vos sites en périphérie
Protection et prévention contre les menaces
Bloquez les menaces sans compromettre la disponibilité des services
Les attaques volumétriques, les vulnérabilités applicatives et l’utilisation abusive des API menacent la résilience opérationnelle. Protégez les infrastructures de services financiers et prévenez les menaces grâce à des contrôles de sécurité multicouches et à une préparation à la cryptographie post-quantique.
Protection contre les attaques DDoS
Protégez-vous contre les attaques volumétriques avant qu’elles n’affectent la disponibilité des services financiers
WAF
Protégez les applications et les API de services financiers contre les 10 principales vulnérabilités de l’OWASP et les attaques exploitant la couche 7
Sécurité des API
Centralisez la gestion du trafic chiffré grâce à un chiffrement résistant aux attaques quantiques dans l’ensemble de l’infrastructure des services financiers
Orchestration SSL / TLS
Centralisez la gestion du trafic chiffré grâce à un chiffrement résistant aux attaques quantiques sur l’ensemble de l’infrastructure des services financiers
Protection contre les bots
Bloquez les attaques automatisées ciblant les applications bancaires, les portails de connexion et les services destinés aux clients
Guardrails pour l’IA
Assurez la protection des modèles et agents d’IA à l’exécution contre les 10 principales vulnérabilités des LLM recensées par l’OWASP
Tests de résilience
Validez la résilience des applications et des modèles d’IA, ainsi que dans les scénarios de basculement.
Les réglementations imposent aux établissements financiers de tester en continu leurs infrastructures et processus critiques afin de démontrer leur résilience et leur capacité de reprise. F5 permet d’effectuer des analyses en continu, des tests adversariaux des modèles d’IA et une validation automatisée du basculement dans les environnements multicloud hybrides.
Analyse des applications web
Analysez en continu les applications et les API du secteur financier pour détecter les vulnérabilités
Tests adversariaux de l’IA
Simulez et testez des attaques adversariales, notamment l’injection de prompts et la manipulation de modèles
Automatisation
Automatisez le basculement et les tests de validation de la résilience dans les environnements multicloud hybrides
Surveillance synthétique
Surveillez les temps de réponse par région en temps réel pour détecter les pannes et les problèmes de disponibilité avant qu’ils n’affectent vos clients.
Surveillance et réponse aux incidents
Détectez les menaces, réagissez et rétablissez vos opérations plus rapidement dans les environnements multicloud hybrides
La surveillance en silos et les processus manuels ralentissent la détection des incidents, ce qui engendre des risques de non-conformité réglementaire. Une visibilité unifiée, une remédiation pilotée par l’IA et une journalisation exhaustive réduisent le délai moyen de rétablissement et facilitent le respect des obligations de déclaration des incidents.
Gestion et automatisation unifiées
Gérez les politiques dans les environnements hybrides et multicloud à partir d’un plan de contrôle unique.
F5 Insight for ADSP
Télémétrie et observabilité en temps réel pour l’ensemble des applications et des infrastructures de services financiers.
Remédiation par l’IA
Convertissez automatiquement les résultats des tests adversariaux de la red team en garde-fous validés pour l’exécution de l’IA.
Intégrations à l’écosystème
F5 collabore avec de nombreuses entreprises technologiques de premier plan à travers le monde pour simplifier la gestion, renforcer la sécurité et garantir la résilience opérationnelle des infrastructures critiques du secteur des services financiers.

Ressources
À LA UNE
Miser sur la résilience à l’ère de l’IA
Les banques repensent leur résilience, modernisent leurs plateformes et se préparent à proposer des services disponibles en continu, propulsés par l’IA.
Livres blancs et webinaires
Miser sur la résilience : bâtir une banque résiliente et intelligente à l’ère de l’IA ›
Guide du responsable informatique : 10 étapes pour renforcer la résilience ›
Livre blanc : La cyberrésilience dans l’entreprise multicloud hybride ›
Blogs et articles
Résilience mondiale : protéger les infrastructures critiques face aux pannes du cloud ›
Les exigences de résilience redéfinissent la stratégie technologique ›
Comprendre le règlement DORA de l’UE pour les services financiers ›
Maintenir la configuration de référence de F5 BIG-IP en matière de conformité ›
L’impératif post-quantique pour les institutions financières ›
Témoignages clients
Affin Bank se développe tout en maintenant une haute disponibilité constante ›
Bank Mega renforce la résilience et les performances de sa super-application ›
Crawford & Company accélère sa migration vers le cloud avec F5 ›
Questions fréquentes
La plateforme F5 Application Delivery and Security Platform (ADSP) contribue à atténuer le risque de concentration lié aux fournisseurs de services cloud (CSP) en appliquant les mêmes contrôles de mise à disposition et de sécurité chez chaque fournisseur, ce qui facilite l’exécution d’une application sur plusieurs clouds. Elle prend ainsi en charge les architectures actives-actives et le basculement entre fournisseurs cloud, aidant les organisations à satisfaire deux exigences clés de résilience opérationnelle du règlement DORA pour les services TIC qui soutiennent des fonctions critiques ou importantes : des plans de sortie testés et des évaluations du risque de concentration. Comme les contrôles suivent l’application, l’ajout ou l’abandon d’un fournisseur ne nécessite pas de reconstruire la couche de mise à disposition et de sécurité.
La souveraineté opérationnelle désigne la capacité d’une organisation à gérer, exploiter et gouverner ses systèmes et services numériques de manière indépendante. Ce cadre garantit qu’une entreprise peut migrer ses charges de travail, changer de fournisseur de cloud et assurer la continuité de ses activités selon ses propres conditions, sans dépendre d’un fournisseur externe. La souveraineté des données détermine le lieu physique où les données sont stockées, les personnes qui peuvent y accéder, ainsi que les juridictions et les réglementations régionales auxquelles elles sont soumises. Il est essentiel de noter que la résidence locale des données ne confère pas automatiquement à une organisation un contrôle opérationnel total sur son infrastructure numérique. F5 considère la portabilité numérique comme un levier clé pour accéder à la souveraineté opérationnelle, qui renforce à son tour la résilience opérationnelle.
Quatre piliers définissent la résilience des services d’IA tels que les workflows bancaires agentiques : la disponibilité, la sécurité, les tests et l’observabilité. Pour garantir la disponibilité, l’équilibrage global de charge des serveurs F5 redirige le trafic en cas de défaillance d’un cluster ou d’une région. Pour assurer la sécurité, F5 AI Guardrails analyse les requêtes et les réponses afin de détecter les injections et les données sensibles. Les tests de résilience s’appuient sur F5 AI Red Team pour les tests adversariaux et sur F5 AI Remediate pour déployer des garde-fous à l’exécution. Enfin, l’observabilité est assurée par F5 Insight for ADSP, qui centralise les données de télémétrie BIG-IP pour détecter les anomalies du système à un stade précoce.
L’architecture F5 limite les déplacements latéraux et circonscrit l’impact d’une faille de sécurité en combinant la segmentation du réseau au niveau de l’infrastructure et des contrôles fondés sur des politiques Zero Trust au niveau applicatif. Cette défense à deux niveaux isole les ressources compromises et bloque les voies d’accès non autorisées aux données. Aux couches 3 et 4, les pare-feu réseau F5 appliquent des politiques de sécurité réseau avec suivi d’état sur les segments réseau en ligne, tandis que les domaines de routage isolent les tables de routage afin d’établir une séparation stricte entre les environnements multilocataires. À la couche 7, les solutions F5 WAAP appliquent des politiques de sécurité des applications et des API tenant compte du contexte pour autoriser ou refuser explicitement les communications entre applications et avec les clients, sur la base d’une vérification continue.
La portabilité des politiques applicatives et de sécurité permet d’assurer la souveraineté opérationnelle en donnant à une organisation la liberté de déplacer ses charges de travail d’un environnement à l’autre sans avoir à réécrire ses politiques ni à reconstruire ses architectures sécurisées. Ce découplage évite la dépendance à un fournisseur de cloud et maintient un niveau de conformité homogène dans les infrastructures hybrides. Plutôt que de cantonner les mécanismes de contrôle à l’écosystème natif d’un seul fournisseur de cloud, F5 ADSP standardise les politiques de gestion du trafic, de WAF, de protection des API et d’accès au niveau de la couche applicative. Les mêmes configurations et politiques s’appliquent ainsi sur site, dans les clouds publics et dans les environnements isolés de tout réseau externe. Remarque : bien que les configurations de sécurité et de mise à disposition des applications soient entièrement portables, l’état des applications et les structures de données sous-jacentes doivent néanmoins être pris en compte dans un plan de migration plus global.
F5 ADSP surveille en continu l’état de santé et l’accessibilité des applications. En cas de panne d’une région cloud, d’une zone de disponibilité ou d’un fournisseur, le DNS cesse automatiquement de diriger les utilisateurs vers le site défaillant et redirige le trafic vers des instances de secours opérationnelles ou d’autres clouds. Ce basculement automatique au niveau DNS s’associe à l’orientation globale du trafic pour assurer aux utilisateurs finaux une reprise sans intervention manuelle lors de perturbations majeures de l’infrastructure. En parallèle, les configurations haute disponibilité permettent de répliquer en continu les données des sessions actives et les paramètres de configuration sur l’ensemble de la plateforme, afin que le site de secours puisse reprendre immédiatement le trafic sans perdre les connexions établies. Pour maintenir ce niveau de résilience dans la durée, F5 recommande de développer des stratégies de résilience antifragile qui ne se limitent pas à un simple retour à la normale, mais visent aussi à tirer rapidement des enseignements des incidents et à renforcer les systèmes. Les perturbations multicloud inévitables deviennent ainsi un moteur d’amélioration de l’architecture plutôt qu’une charge opérationnelle.
F5 ADSP atténue les risques liés aux prestataires tiers de services TIC et contribue au respect de l’article 8 du règlement DORA en agissant comme une couche d’abstraction défensive entre les systèmes centraux d’un établissement financier et les réseaux externes. Plutôt que de s’appuyer sur des listes statiques de fournisseurs, F5 répond aux exigences de DORA selon trois axes opérationnels ciblés :
• Découverte continue des interdépendances (article 8) : F5 utilise des techniques avancées d’apprentissage automatique et l’analyse du trafic en temps réel pour découvrir et cartographier automatiquement tous les points de terminaison d’API actifs. Les API fantômes et zombies sont ainsi intégrées de manière dynamique à un inventaire automatisé, ce qui contribue au respect de l’obligation de documenter tous les actifs TIC et toutes les interconnexions externes.
• Contrôle des vulnérabilités et validation des schémas : la plateforme fait passer la sécurité d’une approche réactive à une approche proactive grâce à des tests automatisés intégrés (via Heyhack/Wib), qui détectent les failles des API avant leur mise en production. Elle déduit les spécifications OpenAPI du trafic réel pour appliquer un modèle de sécurité positif, bloquant instantanément les violations de schéma et les tentatives de fuite de données vers des tiers.
• Isolation immédiate en ligne : pour limiter l’impact d’un tiers compromis sans modifier les topologies réseau, F5 associe la découverte passive à l’application immédiate de mesures de sécurité en ligne au niveau de la couche 7. Les comportements suspects provenant d’entités externes sont bloqués ou soumis à une limitation de débit en périphérie, avant qu’ils ne puissent exploiter l’infrastructure back-end centrale.
Grâce à des modèles de déploiement flexibles (SaaS, NGINX autogéré et éditions locales isolées du réseau), F5 assure une visibilité, une découverte et une protection au-delà des frontières des environnements hybrides et multicloud.