
Qu’est-ce que l’atténuation des attaques DDoS ?
Les attaques par déni de service distribué (DDoS) peuvent compromettre la disponibilité des applications. Il est donc essentiel de disposer d’une solution d’atténuation des attaques DDoS.
Les attaques par déni de service distribué (DDoS) sont un type de cyberattaque qui cible des applications ou des sites web spécifiques dans le but d’épuiser les ressources du système visé, le rendant ainsi indisponible ou inaccessible aux utilisateurs légitimes. En 2023, les attaques visant la couche applicative ont augmenté de 165 %, le secteur technologique arrivant en tête des secteurs les plus attaqués. Il est donc essentiel de disposer d’une solution complète d’atténuation des attaques DDoS afin de garantir la disponibilité et la résilience des services.
Concepts clés des attaques DDoS
Avant d’examiner les méthodes et solutions d’atténuation des attaques DDoS, il est important de bien comprendre les menaces DDoS actuelles. Une attaque par déni de service distribué (DDoS) dégrade l’infrastructure en submergeant la ressource ciblée de trafic, la surchargeant jusqu’à la rendre inutilisable. Une attaque DDoS peut également envoyer un message spécialement conçu pour nuire aux performances des applications. Les attaques DDoS peuvent cibler l’infrastructure réseau, notamment les tables d’état des pare-feu, ainsi que les ressources applicatives telles que les serveurs et les processeurs.
Les attaques DDoS peuvent avoir de graves conséquences en compromettant la disponibilité et l’intégrité des services en ligne et en provoquant d’importantes perturbations, susceptibles d’entraîner des pertes financières et de nuire à la réputation. Ces attaques peuvent également servir de diversion afin de permettre à des acteurs malveillants d’accéder à des données importantes.
Les attaques DDoS sont un type d’attaques par déni de service (DoS), qui visent à perturber le fonctionnement normal d’un réseau, d’un serveur ou d’un site web en le submergeant de trafic. Une attaque DDoS, quant à elle, utilise plusieurs appareils pour inonder la cible de trafic. Puisqu’une attaque DDoS implique plusieurs systèmes qui en attaquent un seul, elle représente une menace bien plus importante et plus difficile à contrer.
Voici les types courants d’attaques DDoS observés dans le modèle d’interconnexion des systèmes ouverts (OSI) à sept couches :
- Attaques volumétriques visent à submerger un réseau avec un volume de trafic si important qu’il devient inutilisable. Ces attaques sont généralement menées à l’aide d’un botnet, c’est-à-dire un réseau d’appareils compromis contrôlés par un seul attaquant.
- Attaques de protocole ciblent la couche réseau du modèle OSI et exploitent les vulnérabilités de protocoles réseau tels que TCP/IP, ICMP et UDP. Ces attaques visent à saturer les ressources des équipements réseau tels que les pare-feu, les routeurs et les répartiteurs de charge, provoquant ainsi une interruption de service. Elles sont également appelées attaques « computationnelles ».
- Attaques de la couche applicative ciblent la couche applicative du modèle OSI et exploitent les vulnérabilités des applications web utilisant des protocoles tels que HTTP, HTTPS et DNS. Ces attaques visent à épuiser les ressources des serveurs web, entraînant ainsi une interruption de service.
Vecteurs d’attaque couramment utilisés dans les attaques DDoS :
- Inondation UDP : Cette attaque submerge le serveur cible de paquets utilisant le protocole UDP (User Datagram Protocol), ce qui peut provoquer son plantage ou le rendre indisponible.
- Inondation TCP SYN : Cette attaque exploite le processus de négociation en trois étapes utilisé par le protocole de contrôle de transmission (TCP) pour établir une connexion entre deux appareils. L’attaquant envoie un grand nombre de paquets SYN au serveur cible, ce qui peut le rendre indisponible.
- Inondation HTTP : Cette attaque cible les serveurs web en envoyant un grand nombre de requêtes HTTP au serveur visé, ce qui peut le rendre indisponible.
- Amplification DNS : Cette attaque exploite le système de noms de domaine (DNS) pour inonder le serveur cible de paquets de réponse DNS, ce qui peut le rendre indisponible.
- Amplification NTP : Cette attaque exploite le protocole NTP (Network Time Protocol) pour inonder le serveur cible de paquets de réponse NTP, ce qui peut le rendre indisponible.
- Amplification SSDP : Cette attaque exploite le protocole SSDP (Simple Service Discovery Protocol) pour inonder le serveur cible de paquets de réponse SSDP, ce qui peut le rendre indisponible.
- Inondation SYN-ACK : Cette attaque exploite le processus de négociation TCP en trois étapes en envoyant un grand nombre de paquets SYN-ACK au serveur cible, ce qui peut le rendre indisponible.
- Lecture HTTP lente : Cette attaque envoie des requêtes HTTP au serveur cible, mais lit lentement les réponses, ce qui peut rendre le serveur indisponible.
- Ping de la mort : Cette attaque envoie un paquet ping surdimensionné au serveur cible, ce qui peut provoquer son plantage ou le rendre indisponible.
- Attaque Smurf : Cette attaque exploite le protocole ICMP (Internet Control Message Protocol) pour inonder le serveur cible de requêtes ping provenant de plusieurs sources, ce qui peut le rendre indisponible.
- URL lourde : Lors de la phase de reconnaissance précédant la planification d’une attaque, un attaquant recherche les URL d’un site web qui nécessitent le plus de ressources de calcul et les utilise dans le cadre d’une attaque DDoS. Ces URL sont dites « lourdes », car leur consultation sollicite davantage le serveur.
- Lente et progressive : L’objectif de ces attaques DDoS est de rendre les ressources applicatives indisponibles de manière discrète et furtive, tout en utilisant très peu de bande passante. Elles sont donc difficiles à détecter et, puisqu’elles se produisent au niveau de la couche applicative, où une connexion TCP est déjà établie, les requêtes HTTP semblent légitimes.
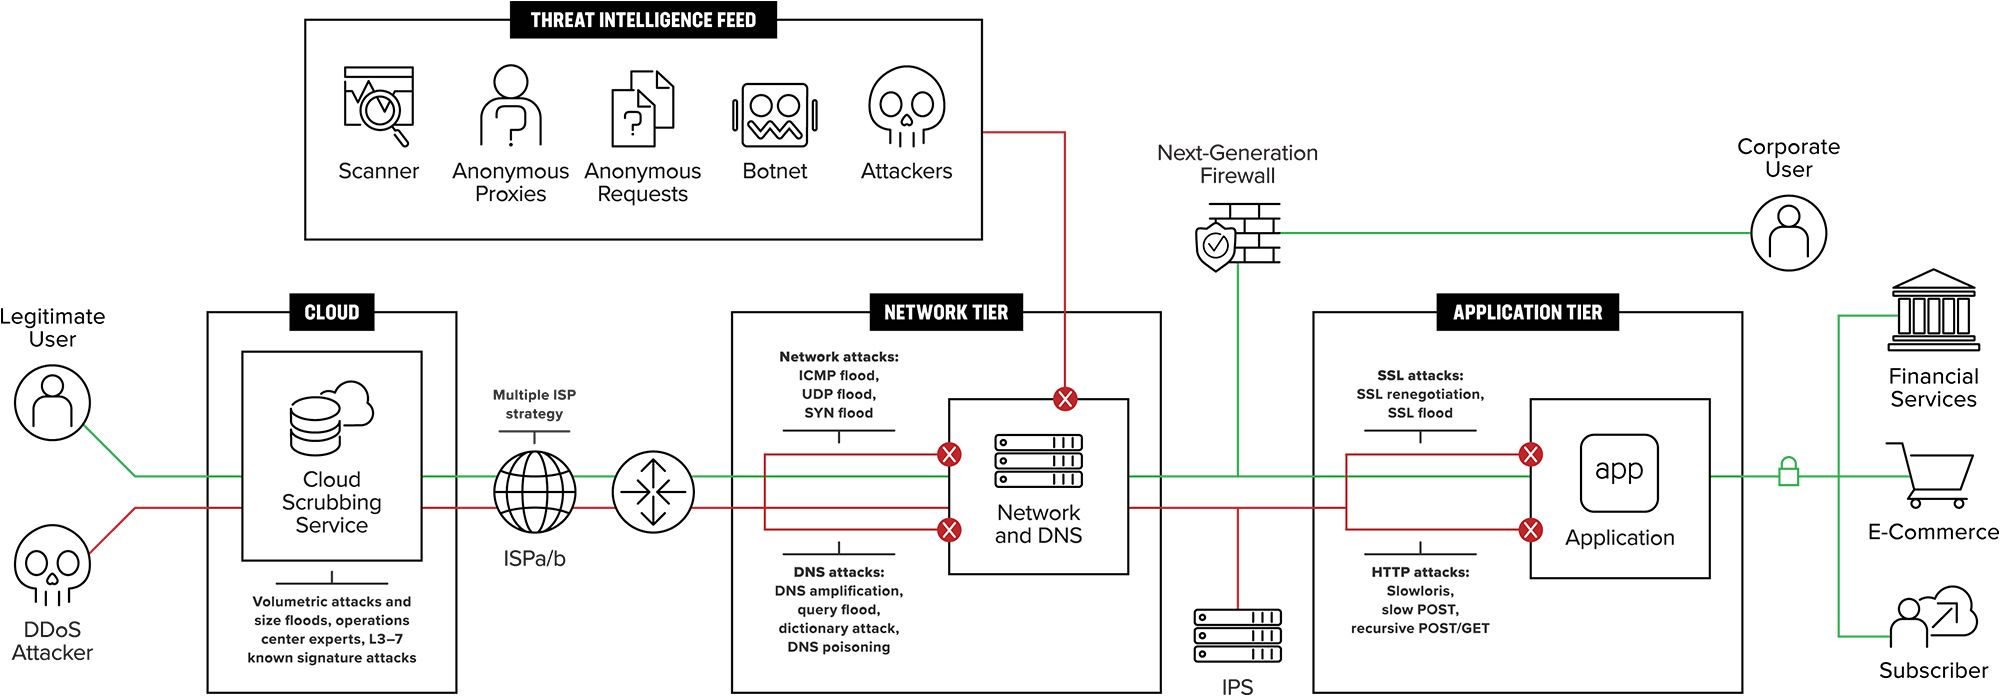
La menace que représentent les attaques DDoS est donc considérable et peut rendre les entreprises plus vulnérables aux cyberattaques. Il est donc essentiel de comprendre comment se produisent les attaques DDoS afin de pouvoir prendre des mesures pour en atténuer les effets.
Pourquoi est-il essentiel d’intégrer l’atténuation des attaques DDoS à la disponibilité prévue par une politique de cybersécurité :
Les attaques DDoS peuvent entraîner d’importantes interruptions de service et compromettre la disponibilité des services, occasionnant ainsi des pertes financières et une atteinte à la réputation.
Protection : En intégrant des mesures d’atténuation des attaques DDoS, votre entreprise réduit le risque que du trafic malveillant atteigne son infrastructure réseau, tout en garantissant aux utilisateurs légitimes l’accès à ses sites et applications web. Les attaques DDoS servent parfois d’écran de fumée pour détourner l’attention des équipes de sécurité d’une campagne d’attaques coordonnée susceptible d’entraîner une violation de données. Par ailleurs, certains types d’attaques ne peuvent tout simplement pas être éliminés par le code.
Résilience : Investir dans une technologie efficace d’atténuation des attaques DDoS renforce la résilience d’une organisation face aux acteurs étatiques hostiles et autres acteurs malveillants, ce qui en fait une cible moins attrayante.
Réduction des coûts : L’atténuation rapide des attaques DDoS permet aux organisations d’économiser du temps et de l’argent.
En intégrant la protection contre les attaques DDoS à leur politique de cybersécurité, les organisations peuvent protéger leurs ressources de manière proactive, maintenir la disponibilité de leurs services et réduire au minimum l’impact d’éventuelles attaques DDoS.
Techniques d’atténuation des attaques DDoS
Nous comprenons désormais les risques liés à la vulnérabilité aux attaques DDoS, notamment pour les données et les applications essentielles à l’activité, ainsi que l’importance de déployer une solution d’atténuation des attaques DDoS. Nous pouvons maintenant examiner les différents types d’atténuation des attaques DDoS afin que vous puissiez déterminer la solution la mieux adaptée à vos besoins.
Atténuation des attaques DDoS sur site
Il existe plusieurs types de solutions et de mesures sur site qu’une organisation peut mettre en œuvre afin de réduire le risque d’attaques DDoS. Certaines peuvent également être utilisées en complément de solutions cloud afin de renforcer la posture de sécurité globale.
- Renforcement de l’infrastructure réseau : cette solution consiste à renforcer l’infrastructure réseau afin de résister aux attaques DDoS. Elle comprend l’augmentation de la bande passante, l’ajout de liaisons redondantes et la mise à niveau des équipements réseau.
- Limitation du débit et régulation du trafic : cette solution consiste à limiter le volume de trafic pouvant entrer sur le réseau. Elle peut être mise en œuvre en configurant des limites de débit sur les équipements réseau ou en utilisant des techniques de régulation du trafic afin de donner la priorité à certains flux.
- Pare-feu et systèmes de prévention des intrusions (IPS) : cette solution consiste à utiliser des pare-feu et des dispositifs IPS pour filtrer le trafic malveillant. Les pare-feu peuvent bloquer le trafic en fonction des adresses IP, des ports et des protocoles, tandis que les dispositifs IPS peuvent détecter et bloquer les attaques en fonction de leurs signatures.
Atténuation des attaques DDoS basée sur le cloud
Le transfert des mesures d’atténuation des attaques DDoS vers le cloud ou une solution hybride permet d’améliorer l’efficience, l’évolutivité et l’efficacité. Certaines solutions cloud peuvent être intégrées à des solutions sur site. Les solutions cloud d’atténuation des attaques DDoS s’appuient sur des réseaux de diffusion de contenu, ou CDN.
- Le routage Anycast distribue le trafic vers le centre de données le plus proche capable de le prendre en charge. Il fonctionne en annonçant le même réseau à différents endroits du réseau afin de réduire le « temps de trajet » nécessaire pour l’atteindre. Lorsqu’un réseau CDN utilise le routage Anycast, il distribue le trafic de manière plus stratégique, ce qui augmente la surface du réseau récepteur et permet de rediriger d’importants volumes de trafic vers davantage de centres de données.
- Les centres de nettoyage du trafic sont des centres de données conçus pour distinguer le trafic malveillant du trafic légitime. Ils servent à atténuer les attaques DDoS en filtrant le trafic d’attaque et en acheminant le trafic sain vers les serveurs du client. Lorsqu’une attaque DDoS se produit, le trafic est redirigé vers le centre de nettoyage du trafic, où il est analysé et filtré. Le trafic sain est ensuite acheminé vers les serveurs du client.
Atténuation hybride des attaques DDoS basée sur le cloud
Le recours à une solution hybride pour atténuer les attaques DDoS permet de combiner les avantages de la sécurité du cloud public avec ceux de la gestion dans un cloud privé ou sur site. Un modèle hybride permet aux entreprises d’adapter davantage leur stratégie de sécurité à leurs besoins spécifiques en matière de données.
Atténuation des attaques DDoS applicatives
Les applications sont le moteur des entreprises modernes, mais elles sont de plus en plus souvent la cible d’attaques DDoS. Les solutions traditionnelles de protection contre les attaques DDoS sont statiques et centralisées. Or, comme les applications sont réparties entre différents clouds et différentes architectures, elles ont besoin d’une solution de protection contre les attaques DDoS évolutive et flexible afin de bénéficier d’une protection maximale.
Composants de l’atténuation des attaques DDoS
Une stratégie complète d’atténuation des attaques DDoS comprend généralement plusieurs éléments clés.
Analyse et surveillance du trafic
La première étape de l’atténuation des attaques DDoS consiste à détecter les problèmes ou risques potentiels. Les deux principales méthodes permettant d’identifier les menaces et de déclencher des alertes sont la détection basée sur les signatures et la détection basée sur les anomalies.
La détection basée sur les signatures s’appuie sur une liste préprogrammée d’indicateurs de compromission (IOC) connus pour identifier les menaces. Ces IOC peuvent notamment inclure des comportements malveillants d’attaque réseau, le contenu des objets d’e-mails, des empreintes de fichiers, des séquences d’octets connues ou des domaines malveillants. La détection basée sur les signatures traite rapidement les attaques connues et génère peu de faux positifs, mais elle ne peut pas détecter les exploits zero-day.
La détection basée sur les anomalies, quant à elle, permet de signaler les comportements suspects inconnus. La détection basée sur les anomalies consiste d’abord à entraîner le système à partir d’un référentiel normalisé, puis à comparer l’activité à ce référentiel. Dès qu’un élément inhabituel est détecté, une alerte est déclenchée. La détection basée sur les anomalies peut générer davantage de faux positifs.
Détournement du trafic en temps réel
La protection des ressources DNS est essentielle pour l’activité de l’entreprise. Deux solutions de redirection du trafic en temps réel peuvent vous aider.
- La redirection DNS consiste à rediriger les requêtes DNS d’un nom de domaine vers un autre. Cela peut être utile lorsqu’un site web a été transféré vers un nouveau nom de domaine ou lorsqu’une entreprise souhaite rediriger le trafic d’un nom de domaine vers un autre. La redirection DNS peut être mise en œuvre à l’aide d’un enregistrement CNAME dans le fichier de zone DNS. Lorsqu’une requête DNS est reçue pour le nom de domaine d’origine, le serveur DNS répond avec un enregistrement CNAME pointant vers le nouveau nom de domaine. Le client envoie alors une nouvelle requête DNS pour ce dernier.
- L’Anycast BGP consiste à annoncer la même adresse IP depuis plusieurs emplacements sur Internet. Avec l’Anycast BGP, le protocole Border Gateway Protocol (BGP) est utilisé pour annoncer l’adresse IP depuis plusieurs emplacements. Lorsqu’un client envoie une requête DNS à une adresse IP Anycast, celle-ci est acheminée vers l’emplacement le plus proche qui annonce cette adresse IP. Cela permet d’améliorer les performances et la disponibilité des services DNS en réduisant la latence. L’Anycast BGP est généralement utilisé par les grandes organisations qui disposent de plusieurs centres de données situés dans différentes régions géographiques.
Filtrage et nettoyage des attaques
À mesure que le trafic se dirige vers votre réseau et le traverse, vous avez besoin d’une solution d’atténuation des attaques DDoS qui le surveille en permanence afin de détecter toute activité malveillante.
- L’identification du trafic malveillant consiste à examiner le trafic provenant du client avant qu’il ne soit acheminé vers la couche applicative, afin de garantir que le trafic malveillant ne franchisse jamais la barrière du proxy. Le trafic renvoyé par le serveur peut être intégralement examiné avant d’être jugé acceptable et retransmis au client. Cela permet de garantir que les données sensibles, telles que les numéros de carte bancaire ou les informations personnelles identifiables (PII), ne franchissent jamais la barrière du proxy.
- Les algorithmes de nettoyage et les techniques associées permettent de détecter et d’éliminer le trafic malveillant dès son arrivée sur votre réseau. Les centres de nettoyage constituent le premier point de passage du trafic. Celui-ci y est trié en fonction de ses caractéristiques et des méthodes d’attaque potentielles. Il continue d’être analysé tout au long de son parcours dans le centre de nettoyage afin de vérifier que le trafic malveillant a été entièrement éliminé. Ce dispositif de sécurité est essentiel, car les attaques DDoS peuvent facilement saturer les liaisons entrantes vers l’environnement du client.
Facteurs d’atténuation des attaques DDoS à prendre en compte lors du choix d’un fournisseur
Lorsque vous recherchez la solution de protection contre les attaques DDoS la mieux adaptée aux besoins de votre organisation, vous devez évaluer les facteurs suivants en tenant compte de la trajectoire de croissance de votre entreprise et de sa surface d’attaque potentielle. Si vous envisagez de recourir à un service cloud, vous pouvez désormais choisir parmi plusieurs clouds publics (AWS, Google Cloud, Microsoft Azure et Alibaba Cloud), ainsi que parmi des fournisseurs de clouds privés.
Critères à prendre en compte lors du choix d’un fournisseur de solutions d’atténuation des attaques DDoS
- Évolutivité : La solution doit être capable de gérer le volume de trafic du réseau de l’entreprise et de s’adapter à la hausse ou à la baisse selon les besoins.
- Flexibilité : La solution doit être suffisamment flexible pour s’adapter à l’évolution des attaques DDoS et être capable de se protéger contre de nouveaux vecteurs d’attaque.
- Fiabilité : La solution doit être fiable et capable de détecter et d’atténuer les attaques en temps réel sans affecter le trafic légitime.
- Rapport coût-efficacité : La solution doit être économique et offrir un bon rapport qualité-prix pour l’investissement consenti.
- Facilité d’utilisation: la solution doit être facile à déployer, à configurer et à gérer.
- Assistance : La solution doit disposer d’une équipe d’assistance réactive, capable d’intervenir en cas de besoin
Bonnes pratiques pour atténuer les attaques DDoS
Une solution complète d’atténuation des attaques DDoS contribue à protéger votre réseau de manière préventive, grâce à une réponse aux incidents en temps réel ainsi qu’à des tests et des contrôles continus visant à garantir des performances optimales.
Mesures proactives
Conception de l’architecture réseau : Une architecture réseau bien conçue peut contribuer à prévenir les attaques DDoS en garantissant que le réseau est résilient et capable de supporter d’importants volumes de trafic. Par exemple, un réseau conçu avec plusieurs couches de sécurité, notamment des pare-feu, des systèmes de détection d’intrusion et d’autres mesures de sécurité, peut contribuer à empêcher les attaques DDoS de pénétrer dans le réseau. En outre, la segmentation du réseau peut aider à limiter l’impact d’une attaque en isolant les zones affectées du réseau.
Équilibrage de charge : L’équilibrage de charge peut contribuer à prévenir les attaques DDoS en répartissant le trafic entre plusieurs serveurs, ce qui permet d’éviter qu’un seul serveur ne soit surchargé. Cela permet de garantir que le réseau reste disponible même pendant une attaque DDoS. Les répartiteurs de charge peuvent également contribuer à détecter et à bloquer le trafic malveillant, empêchant ainsi les attaques DDoS d’aboutir.
SLA détaillés des fournisseurs : Lorsque vous envisagez de faire appel à un tiers pour vous protéger contre les attaques DDoS, il est essentiel de comprendre les capacités du fournisseur dans chaque scénario d’attaque DDoS et d’intégrer au SLA les protocoles, les mesures et les réponses à mettre en œuvre.
Réponse aux incidents
Étapes de gestion d’un incident DDoS : Six étapes clés permettent de réagir rapidement et efficacement à un incident DDoS. Il est toutefois important de préciser que ces étapes ne se déroulent pas de manière linéaire, mais forment plutôt une boucle.
- Préparation: Établissez des contacts, définissez des procédures et rassemblez des outils afin de gagner du temps lors d’une attaque.
- Détection: Détectez l’incident, déterminez son étendue et impliquez les parties concernées.
- Analyse: analysez le trafic de l’attaque afin d’en déterminer les caractéristiques et d’identifier la cible.
- Confinement: Endiguez l’attaque en filtrant le trafic et en bloquant le trafic malveillant.
- Éradication: Éradiquez l’attaque en supprimant le trafic malveillant du réseau.
- Récupération: Récupérez après l’attaque en rétablissant les services et en analysant l’incident.
Protocoles de communication avec le prestataire de services d’atténuation lors d’un incident DDoS : Dès le départ, il est essentiel qu’une entreprise et son prestataire de services d’atténuation suivent un protocole de communication strict. Voici les bonnes pratiques recommandées pour communiquer lors d’un incident :
- Établissez un plan de communication : définissez un plan de communication avec votre prestataire de protection contre les attaques DDoS avant qu’une attaque ne se produise. Ce plan doit inclure les coordonnées des personnes clés, les procédures d’escalade et les canaux de communication.
- Fournissez des informations détaillées : communiquez à votre prestataire de services d’atténuation des attaques DDoS des informations détaillées sur l’attaque, notamment son type, sa cible et sa durée. Ces informations peuvent l’aider à élaborer une stratégie d’atténuation efficace.
- Collaborez avec votre prestataire : travaillez en étroite collaboration avec votre prestataire de services d’atténuation des attaques DDoS afin d’élaborer une stratégie d’atténuation adaptée aux besoins de votre organisation. Cela peut inclure l’ajustement du routage du trafic, le filtrage du trafic ou le blocage du trafic malveillant.
- Surveillez la situation : surveillez-la attentivement et informez régulièrement votre fournisseur de services d’atténuation des attaques DDoS. Cela lui permettra d’adapter sa stratégie d’atténuation si nécessaire.
- Examinez l’incident : une fois l’attaque atténuée, examinez l’incident avec votre fournisseur de services de protection contre les attaques DDoS afin d’identifier les points à améliorer et de mettre à jour votre plan de réponse aux incidents si nécessaire.
Tests et révisions réguliers
Les équipes informatiques et de sécurité doivent effectuer régulièrement des analyses et des tests. L’un de ces types de tests est le test d’intrusion en équipe rouge, qui consiste à simuler les tactiques et techniques d’attaquants réels. Dans ce cas, les testeurs de l’équipe rouge essaieraient différents types d’attaques DDoS afin d’observer les réponses de la solution d’atténuation.
Il est également essentiel de se tenir au courant des tendances en matière de cyberattaques, d’autant que les acteurs malveillants du monde entier ne cessent de faire évoluer leurs méthodes. Une solution d’atténuation doit être évolutive et adaptable à tout nouveau type de perturbation.
Études de cas sur l’atténuation des attaques DDoS
Les organisations de tous secteurs et de toutes tailles, où qu’elles opèrent dans le monde, peuvent tirer parti d’une solution fiable d’atténuation des attaques DDoS. Ces études de cas démontrent l’efficacité d’une telle solution dans tous les scénarios. Des entreprises comme la vôtre ont obtenu des résultats mesurables en prenant en charge les risques liés aux attaques DDoS.
- Étude de cas : découvrez comment une compagnie d’assurance de premier plan a déjoué une tentative d’attaque DDoS tout en contribuant à protéger ses applications et ses utilisateurs.
- Vidéo: Découvrez comment F5 a aidé un fournisseur de messagerie à consolider ses équipements réseau afin de réduire la surface d’attaque potentielle et de renforcer la sécurité opérationnelle.
Tendances futures en matière d’atténuation des attaques DDoS
Bien que les attaques DDoS existent depuis des décennies, les acteurs malveillants qui les orchestrent se montrent toujours plus sophistiqués et agressifs. Il est important de connaître les tendances actuelles et à venir en matière de cybersécurité dans le domaine des attaques DDoS.
Dans les grandes lignes, F5 a identifié les tendances suivantes en 2023 :
- Les attaques au niveau de la couche applicative ont augmenté de 165 %
- Le secteur technologique arrive en tête des secteurs les plus attaqués par rapport à 2022
- Le nombre total d’événements observés a diminué de 9,7 %
- La bande passante maximale a augmenté de 216 % par rapport à 2020
- Tous les secteurs doivent s’attendre à une augmentation des attaques DDoS applicatives et multivecteurs
En outre, les experts en cybersécurité surveillent de près trois domaines en plein essor :
Intelligence artificielle et apprentissage automatique: À mesure que les entreprises déploient l’IA et l’apprentissage automatique dans d’autres domaines de leur activité, tels que la production ou le service client, ces technologies peuvent contribuer à détecter et à atténuer les attaques DDoS. Une étude récente a montré que l’utilisation d’une méthode d’intelligence artificielle pour détecter les attaques DDoS permettait d’atteindre une précision supérieure à 96 %.
Internet des objets (IoT): l’IoT connaît une croissance rapide, mais la sécurisation des surfaces informatiques supplémentaires qu’il implique peut rendre ces solutions plus vulnérables aux attaques. Les experts recommandent d’adopter des pratiques de sécurité plus robustes, de protéger les accès par mot de passe et d’utiliser des pare-feu ou des VPS, afin de réduire le nombre d’appareils exposés aux attaques.
Technologie blockchain: La technologie blockchain constitue une option intéressante pour atténuer les attaques DDoS, car elle est par nature décentralisée et repose sur un stockage distribué sécurisé. Cela peut s’avérer particulièrement utile contre les attaques géographiques, lorsque les dispositifs de sécurité peuvent eux aussi être ciblés géographiquement.
Même si les attaques DDoS ne sont pas près de disparaître, il existe de plus en plus d’outils permettant d’en atténuer les effets, aujourd’hui comme dans les années à venir.
Comment F5 peut vous aider
Les attaques par déni de service distribué (DDoS) existent depuis des décennies et ne sont pas près de disparaître. C’est pourquoi les entreprises doivent adopter une vision d’avenir lorsqu’elles choisissent leurs solutions d’atténuation des attaques DDoS. Chez F5, la cybersécurité est au cœur de pratiquement tout ce que nous faisons. Nos solutions d’atténuation des attaques DDoS et notre assistance hors pair donnent à votre organisation l’avantage dont elle a besoin pour réduire les risques liés à d’éventuelles attaques DDoS. Il est également essentiel de veiller à ce que votre solution d’atténuation des attaques DDoS puisse évoluer et s’adapter aux besoins de votre entreprise, ainsi qu’aux menaces changeantes que représentent les acteurs malveillants à l’origine de ces attaques.
Faites confiance à F5 pour vous accompagner, vous et votre réseau, dans tous vos besoins en matière de protection contre les attaques DDoS. Nous possédons une solide expérience dans la mise en œuvre du type de solution d’atténuation des attaques DDoS adapté aux besoins de votre organisation.